この記事はアフィリエイト広告(PR)を含みます
こんにちは!とも(@tomo_ITBizBlog)です!
「セキュリティエンジニアは不足しているらしい。未経験からでもなれるのだろうか」
そう考えて調べ始めた方は多いと思います。
結論を先に言うと、不足しているのは事実です。ただし、未経験からいきなりセキュリティ専任の席に座れるかというと、そこはかなり狭き門です。
筆者自身はセキュリティ専任ではありません。
運用監視・運用の現場でログ監視やインシデント対応の入口に立ち、AWSの実務ではIAMやGuardDutyといったセキュリティ関連サービスを触ってきました。その接点の範囲から、現実的な入り方を正直に解説します。
本記事はこんな悩みを解決!
- セキュリティエンジニアに未経験からなれるのか、現実を知りたい
- 「未経験OK」の求人を見ても、中身がイメージと違いそうで不安
- 取るべき資格と、目指す順番を知りたい
この記事で分かること
- セキュリティエンジニアの仕事内容と、不足度が高いと言われる根拠
- 未経験から直接目指すのが狭き門な理由と、ハマりやすい沼
- 監視・運用・インフラを経由する現実的なルートと、資格の順番
【セキュリティエンジニアとは?情報を守る専門職で、不足度は最上位クラス】
セキュリティエンジニアは、システムや情報をサイバー攻撃や事故から守る専門職です。
守る対象は、ネットワーク、サーバー、クラウド、アプリケーションと幅広く、「作る側」に対して「守る側」と言われることもあります。
この職種が注目される理由は、需要の強さです。
レバテックの調査では、2025年12月時点のIT転職求人倍率は10.4倍、その中でもセキュリティ領域は42.6倍と報告されています。
経済産業省の試算でも、2030年に向けてIT人材全体の不足が続くとされており、セキュリティはその中でも特に人材が足りない領域です。
ただし、ここで数字の読み方に注意が必要です。
不足しているのは「守れる即戦力」です。求人倍率42.6倍という数字は、経験者を取り合っている市場の数字であって、未経験の入口の広さを示すものではありません。
この構造は、当サイトの職種カオスマップでも整理しています。
カオスマップ上でセキュリティは、「入りやすさは低め、でも入った後の沼リスクも低めで、需要バッジは高」という位置にいます。
つまり、届くまでの道のりは長いけれど、届けば専門性がそのまま資産になる職種です。地図を図で見たい方は、専用ページもどうぞ。
この記事では、その「届くまでの道のり」を具体的に解説していきます。
【セキュリティエンジニアの仕事内容|監視・診断・対応・設計の4領域】
セキュリティエンジニアの仕事は、大きく4つの領域に分かれます。
1. セキュリティ監視(SOC)
24時間体制でシステムを監視し、不審なアクセスやアラートを分析する仕事です。ログを読み、異常かどうかを切り分け、必要なら対応チームへつなぎます。シフト制の現場も多い領域です。
2. 脆弱性診断
Webアプリケーションやネットワークに弱点がないかを、攻撃者の視点で点検する仕事です。診断ツールと手作業を組み合わせて、報告書にまとめます。
3. インシデント対応
実際に攻撃や情報漏洩の兆候が起きたときに、影響範囲の特定、封じ込め、復旧、再発防止までを担う仕事です。時間との勝負になる場面もあります。
4. セキュリティ設計・コンサルティング
システムを作る段階から守り方を設計したり、企業全体のルール(ポリシー)づくりや製品導入を支援したりする仕事です。経験者向けの領域です。
日常的に触る技術は、SIEMと呼ばれるログ分析基盤、ファイアウォール、WAF、EDRといった製品群、そしてクラウドのセキュリティサービスです。
成果物は、診断報告書、インシデント対応の記録、設計書やポリシー文書といった「守った証拠」になるドキュメントが中心になります。
筆者との接点で言うと、運用監視の時代にやっていたログ監視と障害時の一次対応は、1と3の入口に近い仕事でした。
AWSの実務では、アクセス権限を管理するIAM、操作ログを残すCloudTrail、脅威を検知するGuardDutyなどを触っています。
ただし、これはあくまで接点の範囲です。専任のSOCアナリストや診断士の実態は、求人情報や公開資料をもとに書いています。その線引きは、この記事全体で守ります。
【メリット・デメリット|需要の強さと、責任・学習量の重さはセット】
セキュリティエンジニアの特徴を、メリットとデメリットで対にして整理します。
ここでは「条件・性質」の話に絞ります。1年目の具体的な苦悩は、次の見出しで扱います。
メリット
- 需要が強く、職種としての寿命が長い。「守る仕事」は、システムがある限りなくなりません
- 専門性が資産になりやすく、経験を積むほど市場で説明しやすいキャリアになります
- 監視・運用・インフラといった前職の経験が、そのまま土台として効きます
- クラウド化が進むほど、クラウド側のセキュリティ需要も伸びています
デメリット
- 責任が重い仕事です。見逃しや事故の影響範囲が大きく、緊張感のある場面があります
- 学習量が多く、更新も速い。攻撃手法、製品、クラウドの仕様は常に入れ替わります
- 領域によっては夜間・休日の対応やシフト勤務があります(特にSOCの監視業務)
- 未経験からの入口が狭く、最初の職に就くまでの道のりが他の職種より長くなりがちです
「需要が強い」は事実ですが、それは「誰でも入れる」という意味ではない、というのがこの職種の要点です。
【1年目の苦悩と沼ポイント|「未経験から直接」が狭き門な理由】
この職種の核の話をします。なぜ「未経験から直接セキュリティエンジニア」は狭き門なのでしょうか。
理由の1つ目は、守る仕事の性質です。
セキュリティは「失敗が表に出る仕事」です。だから企業は、実績の確認できない未経験者を、いきなり守りの中心には置きにくい。求人の多くに「セキュリティ実務経験◯年以上」と書かれているのは、このためです。
2つ目は、「未経験OK」求人の内訳です。
未経験可とされる求人の多くは、実は運用監視やSOCの一次対応といった「守る側に近い入口業務」です。職種名はセキュリティでも、中身はアラートの一次切り分けと手順書対応が中心、という現場は珍しくありません。
ここに、この職種版の「沼」があります。
手順書どおりのアラート対応だけを続けていると、「なぜこの通信が危ないのか」を自分の頭で判断する力が育ちません。監視の沼とまったく同じ構造で、肩書きだけが先に進んでしまうのです。
3つ目は、資格だけでは届かないことです。
情報処理安全確保支援士のような資格は評価されます。ただ、サーバーやネットワーク、ログの読み方といった実務の土台がないと、面接の技術的な会話で止まってしまいます。資格は土台の上に乗せてこそ効くものです。
1年目の日常の苦悩としては、アラートの多さと誤検知との格闘が代表的です。
本当に危ないアラートはごく一部で、大半は正常な通信の誤検知です。その山を毎日仕分け続ける地味さに、最初は面食らう人が多いと言われます。
筆者も運用監視の現場で、アラート対応の多くが「確認して問題なしで閉じる」作業だと実感しました。その経験自体は土台になりますが、そこで止まると沼になる。この感覚は、監視出身者には伝わりやすいと思います。
いま、まさに監視・運用の現場で「このままでは詰む」と感じている方は、抜け出す手順をまとめた記事もあわせてどうぞ。
大事なのは、「直接は狭い」ことと「届かない」ことは別だ、という点です。届くための現実的な順番は、H2-6で解説します。
【向いている人・いない人|地味な確認を、意味を持って続けられるか】
H2-4の苦悩を読んだうえで、自分に合うかを照らしてみてください。
向いている人
- ログや記録を、地道に追い続けるのが苦にならない
- 「なぜ起きたのか」を掘り下げるのが好き
- 手順やルールの意味を考えながら守れる(形だけの確認で終わらせない)
- 新しい攻撃手法や技術の話題を追うことに抵抗がない
向いていない人
- 派手な成果や目に見える「作ったもの」をすぐに出したい
- 同じ確認作業の繰り返しが強い苦痛になる
- 責任の重い判断の場面を、ずっと避けていたい
向いていない側に当てはまったからダメ、という話ではありません。
「作る側」の実感が欲しい人は、インフラやクラウドから入るほうが性に合うことが多いです。そちらで土台を作ってからセキュリティへ寄せる道もあります。
逆に、監視・運用の経験がある人は、その時点で既に「守る側の入口」に立っています。地味な確認作業に慣れていることは、この職種では弱みではなく土台です。
【未経験から目指す手順|現実的ルートは監視・運用・インフラ経由】
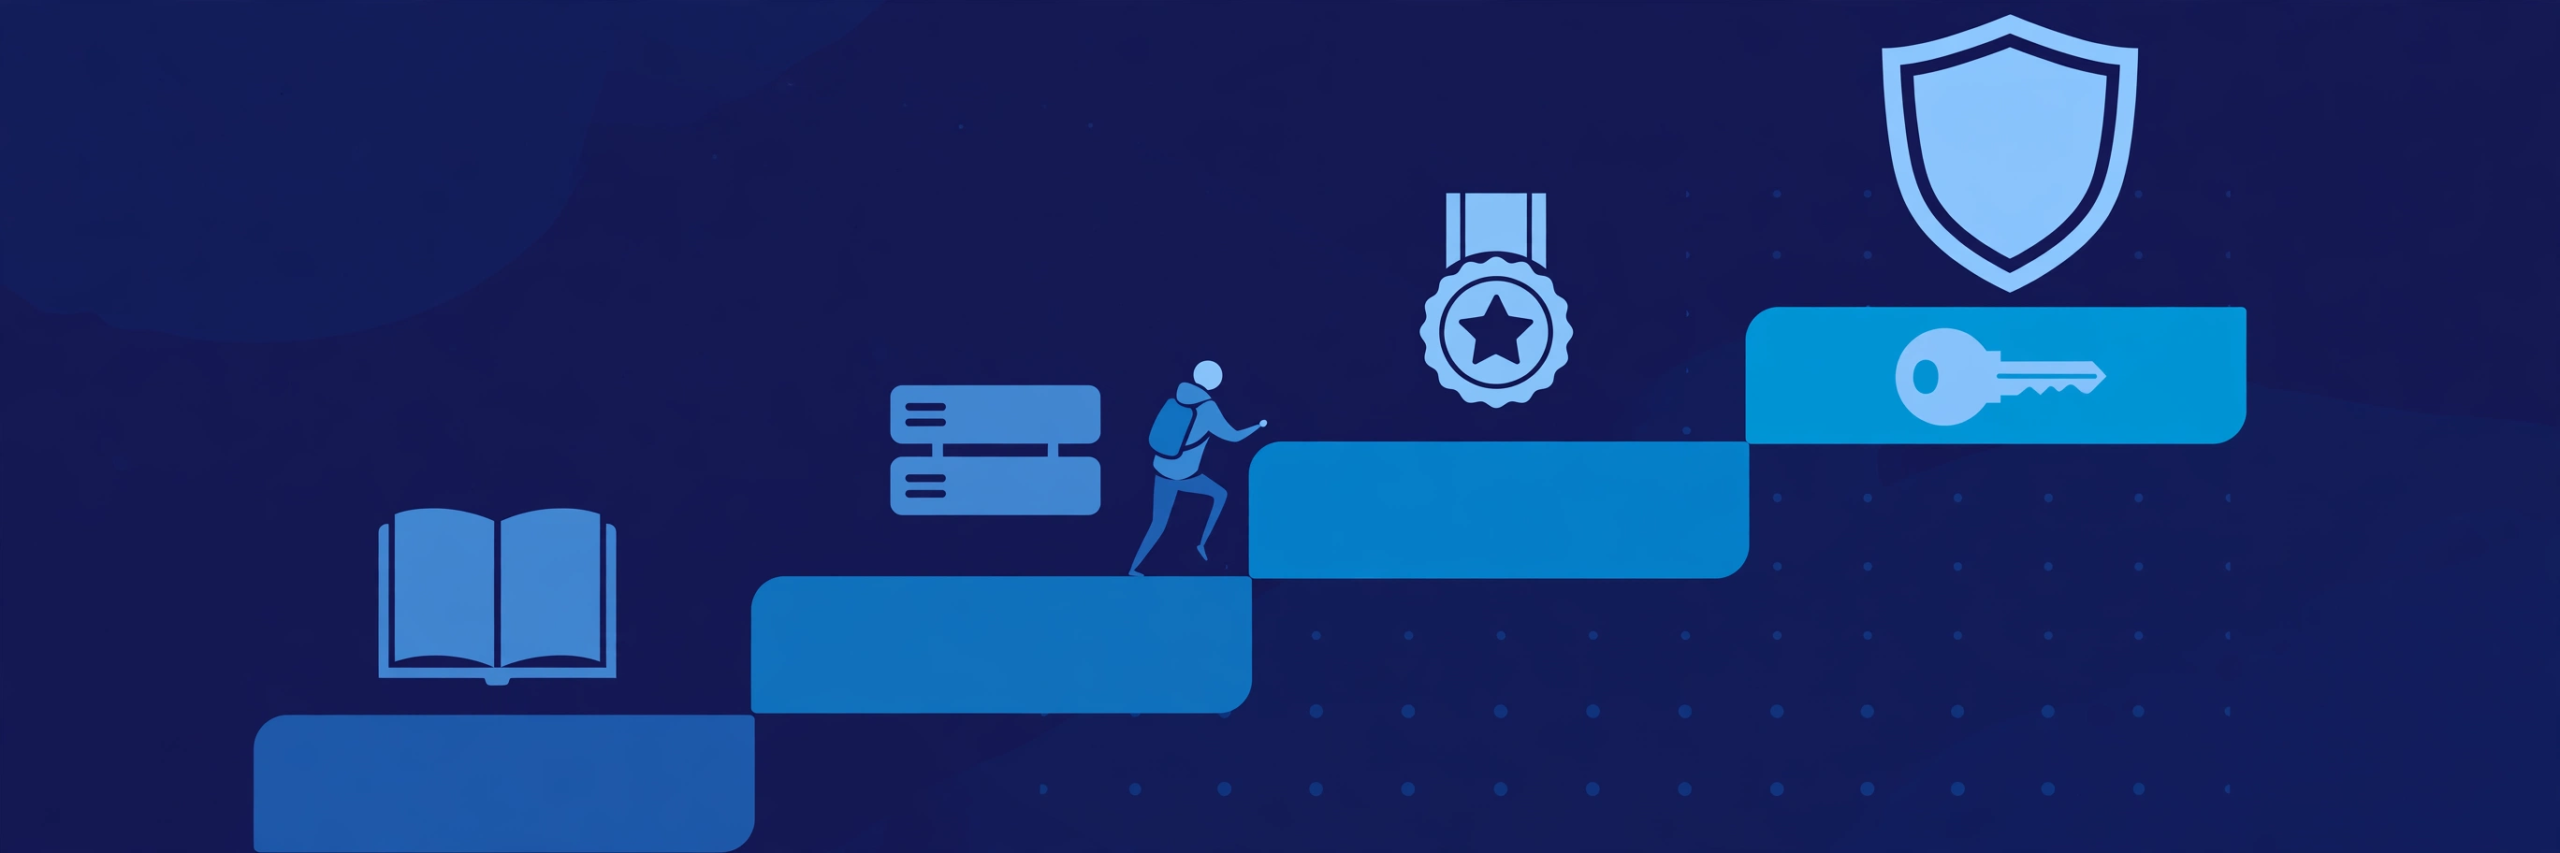
未経験からセキュリティエンジニアに届くまでの手順を、段階で示します。
核心は「直接狙わず、経由する」ことです。
Lv1. 土台づくり(学習)
まず、サーバーとネットワークの基礎です。基本情報技術者試験で全体像をつかみ、LinuxとネットワークはLPIC-1(LinuC)やCCNAが到達の目安になります。自宅でサーバーを立てて触る経験も、小さく始めておくと後で効きます。
Lv2. 入口の職に就く
運用監視、インフラ運用、SOCの一次対応といった「守る側に近い入口」から実務に入ります。未経験OK求人の内訳はこの層です。ここを「遠回り」と見るか「正規ルート」と見るかで、その後の伸びが変わります。
Lv3. 守りの実務を積む
ログ監視、インシデント対応の補助、脆弱性対応の補助といった実務を積みます。クラウド案件に触れられる現場なら、IAM・CloudTrail・GuardDuty・Security HubといったAWSのセキュリティ関連サービスが実務の接点になります。筆者自身の接点も、この層です。
Lv4. 資格で証明する
実務の土台ができてきたら、資格で「守れること」を証明します。代表格は、国家資格の情報処理安全確保支援士です。クラウド寄りなら、AWS認定セキュリティ専門知識(SCS)も選択肢になります。
取る順番と他の資格との位置関係は、資格まとめの記事に整理しています。
IT資格まとめ(学習軸ハブ) → 「IT資格まとめ」
Lv5. セキュリティ職へ移る
SOCの分析担当、脆弱性診断、セキュリティ設計・コンサルティングといった専任の席へ移ります。Lv2〜Lv3の実務とLv4の資格がそろうと、求人の「実務経験◯年」の条件に届き始めます。
なお、職種選びから逆算した「未経験からエンジニアになる全体の手順」は、別の記事で段階ごとにまとめています。入口の職種選びで迷っている方は、そちらもあわせてどうぞ。
【転職・フリーランス・副業|働き方3形態で違う、セキュリティの現実】
目指し方を考えたら、働き方の出口も見ておきましょう。3形態で現実はかなり違います。
転職(正社員)
求人の量は多い一方で、中心は経験者です。未経験〜経験の浅い層は、H2-6のとおり監視・運用経由が現実線になります。逆に言えば、入口の職種選びさえ間違えなければ、需要の強い市場に乗れる職種です。
フリーランス
セキュリティのフリーランス案件は、脆弱性診断、セキュリティ設計、コンサルティングといった経験者向けが中心です。専門性の分だけ単価は高めの部類ですが、実務経験のない状態からいきなり受けるのは現実的ではありません。まず正社員で実務を積むのが順番です。
副業
セキュリティの副業案件は、診断のスポット対応などを除くと多くありません。本業で守りの実務を積むことが先で、副業は経験を積んだ後の選択肢として考えるのが無難です。
未経験から転職を目指す場合の入口
「未経験からエンジニア転職」そのものを目指す段階の方は、プログラミングスクール経由の転職支援も選択肢になります。
プログラマカレッジは、未経験からエンジニアへの就職を目指す人向けのスクールです。ただし、条件は正直に書いておきます。
- 対象は一都三県(東京・神奈川・千葉・埼玉)での就職を前提とする方です
- 対象年齢は31歳未満です
- 就職することが前提のプログラムです
自分の状況で対象になるかは、申し込み前に必ず確認してください。サービスの詳しい内容は、紹介記事にもまとめています。
未経験からエンジニア転職を目指す方は、まず無料相談で対象条件の確認から
【次のステップ|セキュリティを入口に広がる専門領域】
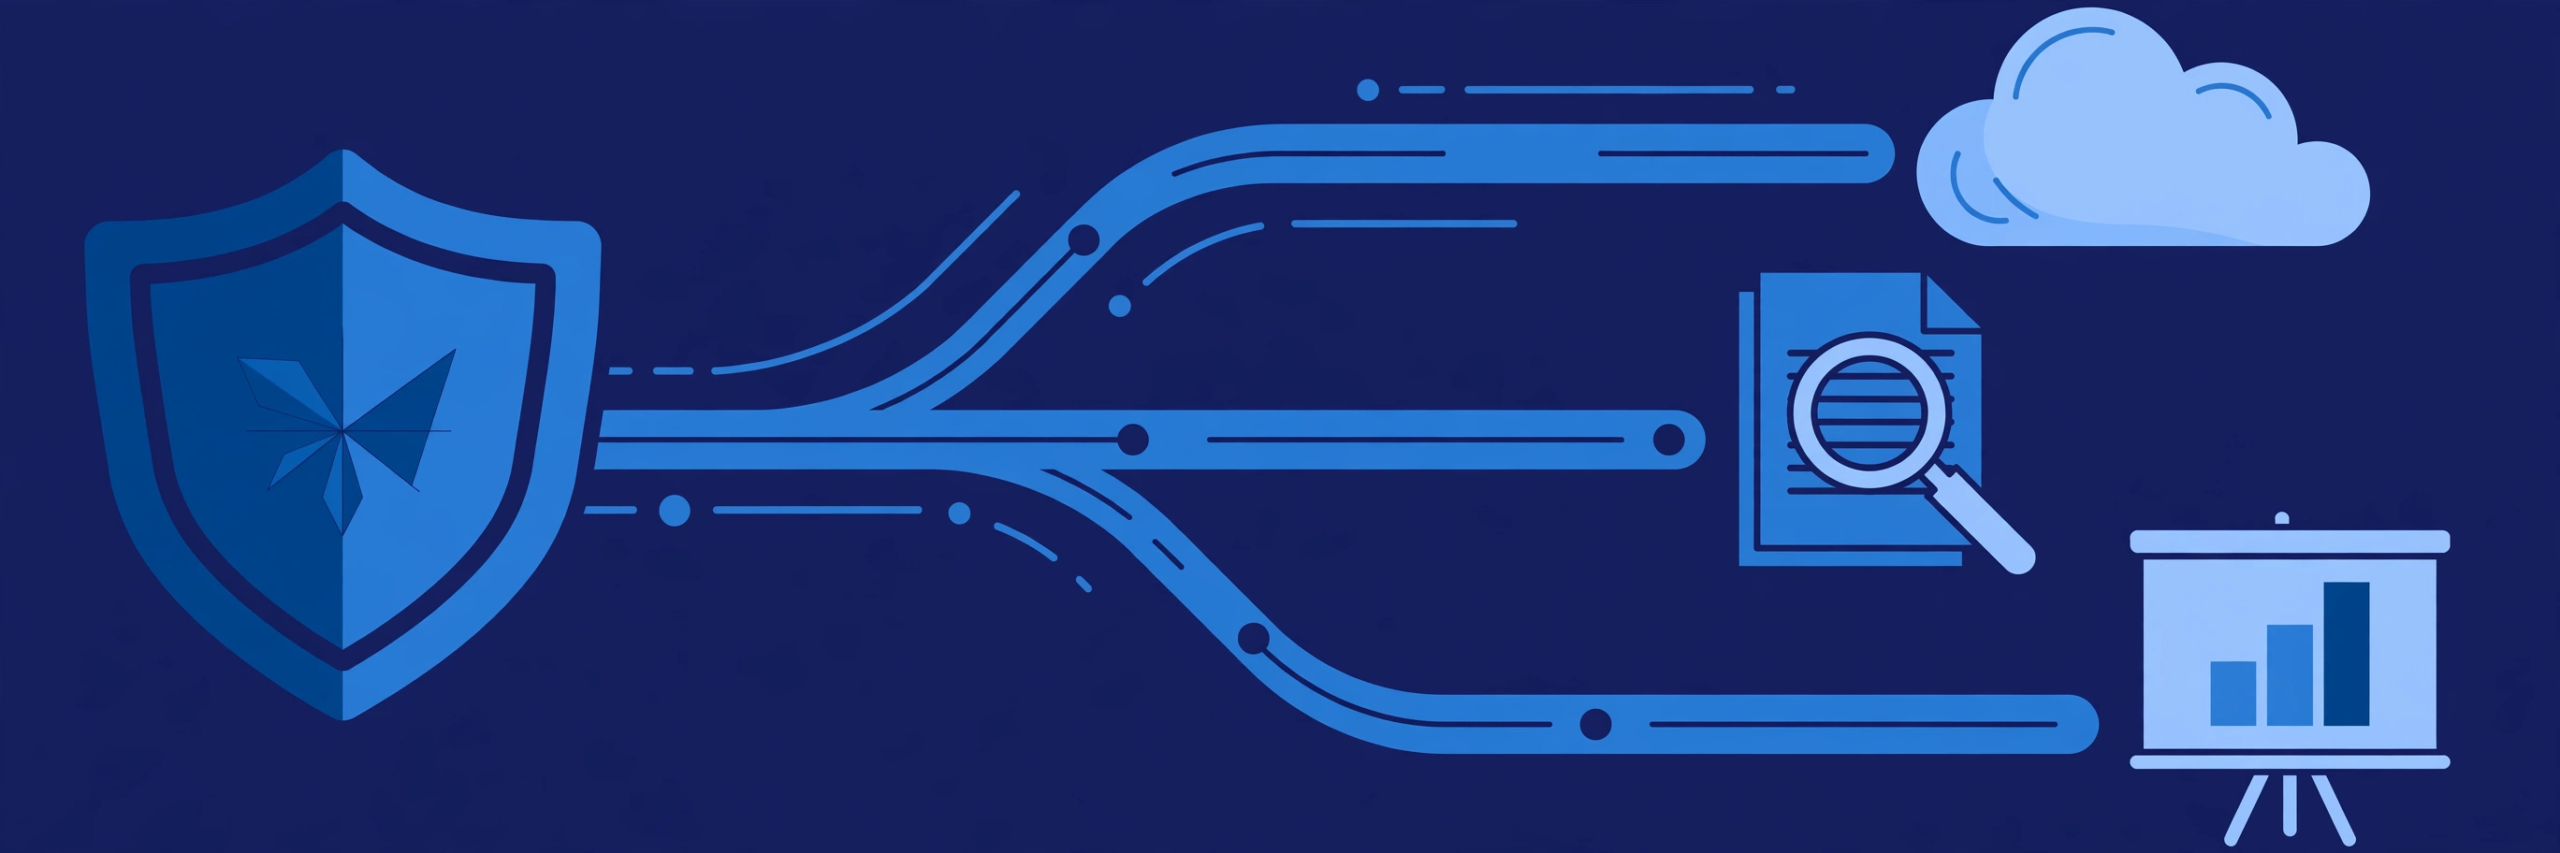
セキュリティエンジニアは、ゴールではなく入口にもなる職種です。実務を積んだ先には、方向の違う専門領域が広がっています。
分析・対応を深める方向
SOCの分析担当から、インシデント対応の専門担当や、攻撃の痕跡を調べるフォレンジック、脅威情報を扱う分析職へ。目安は、守りの実務2〜3年と、ログ分析の実績です。
作る側に寄せる方向
クラウドセキュリティの設計・監査です。AWSなどのクラウド基盤そのものへの理解が前提になるので、インフラ・クラウドの土台がそのまま武器になります。
攻める側の技術を深める方向
脆弱性診断やペネトレーションテスト(疑似攻撃)の専門職です。診断の実務経験と、攻撃手法への深い理解が求められます。
組織側に寄せる方向
セキュリティコンサルティングやガバナンス(ルールづくり・運用監査)の領域です。技術に加えて、企業全体を見る視点が必要になります。
どの方向にも共通するのは、「監視・運用・インフラの土台」と「資格での証明」が先にあることです。入口で積んだものは、どの枝でも無駄になりません。
【まとめ|セキュリティは「直接」ではなく「経由して届く」職種】
この記事の要点をまとめます。
- セキュリティエンジニアは不足度が最上位クラスの職種。ただし不足しているのは即戦力で、未経験から直接の専任採用は狭き門
- 「未経験OK」の内訳は監視・運用の入口業務が中心。肩書きだけで選ぶと、手順書対応の沼にハマる
- 現実的ルートは、土台づくり→監視・運用・インフラ経由で実務→資格で証明→専任へ。資格は土台の上に乗せると効く
これから目指す方は、まずLv1の土台づくりと、入口の職種選びから始めてください。今まさに監視・運用の現場にいる方は、既にルートの上にいます。あとは「止まらずに積む」順番を意識するだけです。
全職種の中での位置関係をもう一度確認したい方は、カオスマップ総合記事に戻ってみてください。
未経験からの転職活動そのものを具体的に進めたい方は、こちらもどうぞ(対象は一都三県・31歳未満・就職前提です)。
対象条件に合う方は、無料相談から始められます